

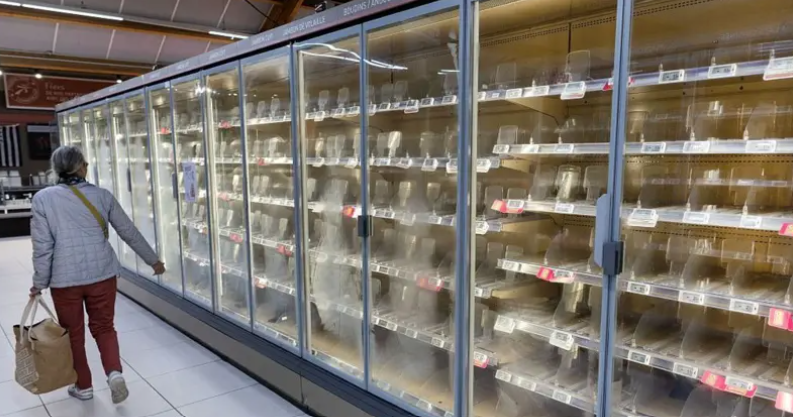
Cientos de supermercados en Francia fueron afectados por un ciberataque que manipuló sus sistemas informáticos de refrigeración y elevó la temperatura de cámaras frigoríficas y congeladores hasta unos 50 °C. El ataque, ocurrido durante la noche del 11 al 12 de octubre, provocó la pérdida de alimentos frescos y congelados, además de incendios en algunos establecimientos.
Table Of Content
La investigación, difundida por Reuters el 13 de octubre, señala que al menos 350 supermercados resultaron afectados. Entre las cadenas alcanzadas figuran Intermarché, Netto, Carrefour, Monoprix y Coopérative U. Las empresas tuvieron que desechar productos cuya conservación ya no podía garantizarse.
Las autoridades francesas calificaron el incidente como un ataque informático de gran escala. La Fiscalía de París abrió una investigación y la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) participa en las pesquisas para determinar cómo se produjo la intrusión y quiénes están detrás.
¿Cómo lograron elevar la temperatura de los frigoríficos?
Los atacantes habrían accedido de forma remota a los sistemas que controlan los equipos de refrigeración comercial. Según las primeras investigaciones, manipularon los controladores para activar ciclos de descongelación y alterar el funcionamiento habitual de los frigoríficos y congeladores.
La operación provocó que algunos equipos alcanzaran temperaturas cercanas a los 50 °C, muy por encima de las condiciones necesarias para conservar alimentos perecederos. En determinados establecimientos también se reportaron daños en equipos e incendios.
El problema se detectó durante la madrugada, cuando los trabajadores encontraron cámaras y vitrinas fuera de servicio y productos que ya no podían comercializarse de forma segura.
La pérdida de la cadena de frío obligó a retirar carne, pescado, lácteos, comidas preparadas y productos congelados. La prioridad de los establecimientos fue evitar que alimentos cuya conservación no podía garantizarse llegaran a los consumidores.
¿Qué supermercados fueron afectados?
Los reportes publicados hasta el 13 de octubre identificaron varias cadenas de distribución entre las afectadas:
- Intermarché y Netto: el grupo propietario informó inicialmente de unos 150 establecimientos afectados; reportes posteriores ampliaron el alcance del incidente.
- Carrefour: comunicó que alrededor de 80 supermercados resultaron afectados.
- Coopérative U: también confirmó que sus establecimientos fueron alcanzados por el ataque.
- Monoprix: informó de afectaciones en parte de su red de tiendas.
- E.Leclerc: figura entre las cadenas mencionadas en los reportes sobre el incidente.
Las cifras varían según la fecha y la información proporcionada por cada empresa. Reuters reportó al menos 350 supermercados afectados, mientras que otras coberturas posteriores señalaron que el alcance podría superar los 500 establecimientos.
Las pérdidas económicas todavía no estaban cuantificadas de manera definitiva. Sin embargo, representantes del sector advirtieron que el desperdicio de alimentos y los daños en los equipos podrían generar costos de millones de euros.
Las sospechas apuntan a sistemas de refrigeración desactualizados
La investigación se centra en los sistemas de control de refrigeración fabricados por la empresa danesa Danfoss, utilizados para regular la temperatura y gestionar los ciclos de funcionamiento de los equipos.
Según la información difundida por Reuters, varios de los controladores afectados utilizaban programas desactualizados o equipos que ya no recibían actualizaciones de seguridad. La empresa indicó que había recomendado mantener actualizados los sistemas compatibles y migrar los equipos antiguos a soluciones más recientes.
Los expertos consultados por Reuters señalaron que el ataque pudo aprovechar fallas básicas de seguridad en dispositivos conectados a internet. La investigación todavía debe determinar el método exacto de acceso y si se explotaron vulnerabilidades específicas.
El caso evidencia que los sistemas informáticos de una empresa no solo protegen datos y operaciones administrativas. También pueden controlar infraestructuras físicas esenciales, como la refrigeración de alimentos.
¿Fue un ataque realizado con inteligencia artificial?
Hasta el 13 de octubre no había confirmación de que los responsables utilizaran inteligencia artificial para ejecutar el ataque.
Aunque el incidente reabre el debate sobre los riesgos de las nuevas tecnologías, los primeros análisis apuntan a posibles deficiencias de seguridad en los sistemas de refrigeración y a la falta de actualizaciones en determinados equipos. No hay pruebas públicas suficientes para atribuir la operación al uso de inteligencia artificial.
Tampoco se había identificado públicamente a los responsables ni se había comunicado una exigencia de rescate. La ausencia de una reivindicación o demanda económica es uno de los aspectos que desconcierta a los investigadores.
Francia investiga el ataque y evalúa los riesgos
La Fiscalía de París abrió una investigación por el ciberataque y la ANSSI trabaja para evaluar el alcance del incidente y las vulnerabilidades de los sistemas afectados. El Gobierno también busca coordinarse con sus socios europeos ante la posibilidad de que existan problemas similares en otros países.
Mientras avanzan las pesquisas, los supermercados afectados deben retirar los alimentos comprometidos y revisar sus instalaciones para recuperar las condiciones de seguridad.
El incidente muestra cómo una intrusión informática puede provocar consecuencias materiales y económicas sin necesidad de robar datos o paralizar directamente las cajas de un comercio. En este caso, la manipulación de los controles de temperatura bastó para interrumpir la conservación de alimentos en cientos de establecimientos.